
Destacadas
Deportaciones desde SLP bajaron a más de la mitad


En enero y febrero de 2019, 205 extranjeros fueron devueltos a sus países; en 2018 el número había sido de 569
Por: El Saxofón
Las deportaciones de centroamericanos desde San Luis Potosí cayeron a menos de la mitad en el primer bimestre del año. De acuerdo con el Boletín Estadístico Mensual de la Unidad de Política Migratoria de la Secretaría de Gobernación (Segob), -en su apartado extranjeros presentados y devueltos-, en enero y febrero de 2019, han sido devueltos a sus países de origen, 205 extranjeros, mientras que en el mismo periodo de 2018, fueron retornados 569.
De los 205 extranjeros devueltos, 203 son procedentes de países centroamericanos y dos de América del Sur, más específicamente de Colombia. Entre los centroamericanos deportados, destacan 151 hondureños, 33 guatemaltecos, 18 salvadoreños y uno procedente de Nicaragua. De esta cifra, al menos 35 de los migrantes son menores de edad.
También resalta que en el caso de los centroamericanos devueltos a sus países, no se trató de deportaciones, sino de eventos de retorno asistido: 168 de los casos fueron en ese supuesto, 35 de los cuales fueron Retorno asistido de menores.
La Segob aclara que los “Eventos de retorno asistido: Se refiere a eventos de migrantes de 18 años y más, que solicitaron el beneficio de retorno asistido para ser devueltos a su país de origen, según lo previsto los artículos 111, 115, 118 y 119 de la Ley de Migración y del artículo 193 de su Reglamento, previo proceso administrativo de presentación según lo establecido en el artículo 99 de la misma Ley”.
En cuanto a los “Eventos de retorno asistido de menores: Se refiere a devoluciones de menores de 18 años devueltos a su país de origen, según los previsto en los artículos 111, 112, 115 y 120 de la Ley de Migración y del artículo 193 de su Reglamento.
La baja en el número de deportaciones de migrantes procedentes de la región de Centroamérica, coincide con el paso de una caravana de migrantes, que a principios del mes de febrero pasó por territorio potosino con el fin de llegar a la frontera con Estados Unidos y cruzar hacia el país del norte.
Sin embargo, también destaca que la cifra más baja se registró en enero, cuando solo 50 migrantes fueron apoyados para regresar a sus países, mientras que en febrero, el mes en el que pasó la caravana, la cifra se elevó a 155.
Del total de centroamericanos que fueron sujetos de retorno asistido, fueron 147 hombres y 20 mujeres.
Aunado a ello, entre enero y febrero 64 menores fueron presentados ante la autoridad migratoria en San Luis Potosí; 23 eran adolescentes entre los 12 y los 17 años de edad, de los cuales 12 viajaban acompañados y 11 viajaban solos.
También fueron presentados 41 menores de cero hasta 11 años, los cuales todos viajaban en compañía de un adulto.
***
A nivel nacional, en el primer bimestre del año, fueron devueltos a sus países 13 mil 643 extranjeros. En enero la cifra fue de 5 mil 596, y en febrero ascendió a 8 mil 407.
Este volumen de extranjeros retornados también es inferior al registrado en el mismo periodo del 2018, cuando se repatriaron 16 mil 954 extranjeros, la mayoría procedentes de países de Centroamérica.
Recientemente, las políticas migratorias de México se han visto envueltas en la polémica, pues hay quien considera que el gobierno federal está fungiendo como una contención al flujo migratorio que se dirige hacia los Estados Unidos. El gobierno mexicano ha entregado miles de visas humanitarias a migrantes, con el fin de regular su paso por el territorio nacional y ofrecerles mayor seguridad en la travesía.
Entidades del centro del país, como San Luis Potosí, siguen fungiendo como zonas de tránsito, a las cuales los migrantes llegan y permanecen por unos días antes de continuar en la ruta.
En octubre de 2018, a raíz de las expresiones xenófobas del presidente Donald Trump, en Estados Unidos, miles de centroamericanos se organizaron en caravanas para llegar a México y avanzar hacia la frontera norte del país con el fin de solicitar asilo en Estados Unidos, mientras esperan respuesta se asientan en ciudades fronterizas mexicanas, y algunos incluso se entregan a las autoridades migratorias estadounidenses, sobre todo familias, con la esperanza de obtener la estancia legal en aquel país.
El fenómeno se hace eco a nivel mundial. Recientemente, la fotografía ganadora del prestigioso World Press Photo 2019, correspondió a la escena en la cual una mujer es cateada por agentes de la policía migratoria de Estados Unidos, mientras su pequeña hija rompe en llanto.
Lo cierto es que mientras el gobierno mexicano plantea soluciones de fondo mediante la búsqueda de empleos para los migrantes, el presidente Donald Trump ha optado por la construcción de un nuevo muro en la frontera con México, como la manera de frenar el desplazamiento de migrantes hacia la región.
El gobierno de Andrés Manuel López Obrador ha planteado al de Donald Trump que Estados Unidos ayude a estimular el desarrollo económico en la región de Centroamérica a fin de ofrecer mayores oportunidades a las miles de personas que huyen de la violencia y sobre todo, de la pobreza.
Entonado
También de Estados Unidos a SLP
– 211 niños potosinos fueron deportados en 2018
En 2018, las autoridades migratorias de Estados Unidos deportaron a 211 menores potosinos, según el Boletín Estadístico de la Unidad de Política Migratoria de la Secretaría de Gobernación. De los menores deportados 199 fueron varones y 12 mujeres.
De acuerdo con estas cifras, el año pasado fueron repatriados 205 adolescentes cuyas edades oscilaban entre los 12 y los 17 años, (197 hombres y 8 mujeres), así como 6 niños de once años o menos (2 niños y 4 niñas).
Nueve de cada diez adolescentes potosinos que emprenden el viaje hacia el sueño americano, lo hacen sin la compañía de un adulto. Según los datos de Menores Deportados 2018 de la Segob, el 95.12 por ciento de los adolescentes viajaban solos, y solo 10 de ellos lo hacían acompañados por un adulto.
En el caso de los 6 niños repatriados, 5 viajaban acompañados y solo 1 menor del sexo masculino emprendió la travesía en solitario.
La cifra de menores deportados en 2018, representa un aumento de 3.9 por ciento, con respecto al 2017, cuando se reportaron 203 repatriaciones.
Entonado
Trump planea enviar a migrantes a ciudades santuario
– La oposición consideró el plan como “irrespetuoso”
El presidente Donald Trump tuiteó el pasado 12 de abril que está teniendo “fuertes consideraciones” para colocar a “migrantes ilegales en ciudades santuario solamente”. El mandatario publicó su tuit horas después de que la Casa Blanca dijera que la idea ya no estaba siendo estimada.
Señaló que esta decisión “debería hacer felices” a los demócratas que defienden la política de “Fronteras Abiertas”, la Casa Blanca informó horas antes que había contemplado un plan para liberar a los migrantes detenidos en las llamadas ciudades santuario, pero que el plan fue desestimado rápidamente por los abogados y abandonado.
Las ciudades santuario son lugares donde las autoridades locales se han abstenido de cooperar con el Servicio de Control de Inmigración y Aduanas de Estados Unidos (ICE) al momento de detener a quienes residen ilegalmente en el país.
El plan fue criticado por opositores, que lo ven como un intento de utilizar a los migrantes como peones para castigar a los opositores políticos de Trump. La presidenta de la Cámara de Representantes, Nancy Pelosi, dice que el plan es “irrespetuoso”.
Niño guatemalteco murió en centro de detención en EUA por influenza






Entre los sistemas sin corrección hay uno de la SEP que funciona con PHP de 2004
Por: Redacción
Al menos 8,600 servicios web en México funcionan con versiones de PHP que ya no recibirán ninguna corrección de seguridad, en plena ola de ataques por PHP2Shell, la falla que el 26 de octubre la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) confirmó como explotada activamente.
El conteo, hecho con el buscador Shodan el 22 de octubre y publicado por Ignacio Gómez Villaseñor en una columna invitada de Milenio, ubica entre esos sistemas uno de la Secretaría de Educación Pública (SEP) que corre con PHP 4.3, de 2004, y otro de la Secretaría de Gobernación (Segob) con PHP 5.2, de 2007. Ninguna de las dos versiones recibe actualizaciones desde hace más de 15 años.
De 39,661 servicios con PHP detectados en el país, cerca de uno de cada cinco usa una versión sin parche posible. Al filtrar solo dominios gob.mx aparecieron 550 servicios de gobierno; de una muestra de 20 revisados uno por uno, 19 eran vulnerables.
Qué es PHP2Shell
PHP es el lenguaje de programación con el que funcionan WordPress, tiendas en línea y buena parte de los portales de gobierno. Según W3Techs, lo usa el 70.2% de los sitios web cuyo lenguaje se conoce.
Las fallas CVE-2026-109618 y CVE-2026-109619, apodadas PHP2Shell, están en el propio PHP y no en una página en particular. Basta con que el servidor acepte recibir archivos, como viene configurado de fábrica, para que un atacante pueda tomar el control del equipo sin usuario ni contraseña. El equipo de PHP las calificó con 9.2 de 10 en gravedad.
La falla también permite leer fragmentos de la memoria del servidor, donde se guardan contraseñas, claves de acceso y certificados. Actualizar cierra la puerta, pero no recupera lo que ya pudo salir.
Cinco días de octubre
Amazon registró el primer intento de ataque el 17 de octubre, cuatro días antes de que la falla fuera pública. El 20 se filtraron los detalles y PHP tuvo que adelantar su corrección, que publicó el 21 de octubre a las 8:00, hora del centro de México, para las versiones 8.2 a 8.5.
Ese mismo día, la Agencia de Seguridad Nacional (NSA) y la CISA pidieron parchar o desconectar los servidores de inmediato. En Países Bajos, ministerios, hospitales y medios apagaron sus sitios por precaución.
El 24 de octubre, un investigador de Perplexity confirmó la ejecución remota de código en servidores trampa. El 26, la CISA agregó ambas fallas a su catálogo de vulnerabilidades explotadas y dio plazo al 29 de octubre para que las agencias federales de Estados Unidos las corrijan. La firma Censys estimó más de 32.5 millones de servicios PHP en el mundo con versiones afectadas.
Una tercera falla, sin parche
El 23 de octubre, PHP divulgó una nueva vulnerabilidad, CVE-2026-115560, que también permite ejecutar código a distancia y que las actualizaciones del 21 no corrigen. Para esta no hay parche: PHP recomendó como medida temporal desactivar la función que reporta el avance de carga de archivos.
Al 26 de octubre no se había reportado su explotación, de acuerdo con la firma SOC Prime.
Gobierno y universidades, los más expuestos
La revisión publicada en Milenio encontró que la Secretaría de Relaciones Exteriores (SRE) tenía un servidor ya actualizado mientras otros de la misma dependencia seguían sin parche.
La institución con más servicios PHP del país es la Universidad Nacional Autónoma de México (UNAM), con 820. Entre todas las universidades públicas de la lista suman más de 1,800, con versiones sin soporte como la 7.0 y la 8.1.
Colombia hizo un ejercicio parecido: su equipo de respuesta, Colcert, contó 8,699 servicios con PHP expuestos. Según la misma columna, en México no hay registro de una alerta equivalente de la autoridad.
Víctor Ruiz, fundador de la firma de ciberseguridad SILIKN, advirtió a Milenio que vienen ataques “sumamente fuertes” contra quienes no actualicen. “Será caótico, te lo puedo asegurar”, dijo.
Ruiz señaló que estas fallas “no distinguen recursos presupuestales”, por lo que una secretaría estatal y un ayuntamiento pequeño quedan igual de expuestos, y que “la ausencia de alertas no descarta una intrusión”.
La firma Sansec concluyó el 22 de octubre que un ataque masivo es menos probable de lo previsto, porque requiere conocer bien el servidor. Las pruebas de ataque que circulan funcionan sobre todo contra servidores Apache con PHP 8, el tipo más común.
Una empresa potosina, en un sitio de filtraciones
El grupo de ransomware Krybit publicó el 26 de octubre a Grupo Euro (grupoeuro.com.mx) en su sitio de filtraciones, según el rastreador Breachsense, que la clasifica en el sector energía. De acuerdo con publicaciones especializadas en ciberseguridad difundidas en redes sociales, se trata del grupo potosino de las gasolineras Gasomax, Importadora Euro y franquicias de Burger King.
El portal ransomware.live contabiliza 331 contraseñas expuestas vinculadas a la empresa, 70 de ellas críticas, y cita a la firma Hudson Rock, que registra a un empleado y cuatro usuarios infectados con programas que roban credenciales. Krybit se atribuye el ataque sin que hasta ahora la empresa lo haya confirmado, y no hay evidencia pública de que el caso esté ligado a PHP2Shell.
Krybit opera desde marzo de 2026 con un esquema de doble extorsión: roba información, cifra los archivos y amenaza con publicar los datos si no se paga. Sus exigencias van de 40 mil a 100 mil dólares, según la firma Halcyon. Breachsense le cuenta 165 víctimas, nueve de ellas en México.
En agosto, el Supremo Tribunal de Justicia del Estado (STJE) descartó un hackeo a sus sistemas tras la difusión en redes de información del Poder Judicial. En septiembre, la magistrada presidenta Lourdes Anahí Zarazúa Martínez dijo que la auditoría externa apuntaba más a una filtración que a una intrusión.
Argentina: datos de 172 mil estudiantes
Un actor en un foro de la dark web publicó muestras de una base de datos que dice provenir del Sistema Integral de Información Digital Educativa (SINIDE), del Ministerio de Educación de Argentina, con registros de unos 172 mil estudiantes.
Según el actor, cada registro tiene más de 80 campos —nombre, número de Documento Nacional de Identidad (DNI), domicilio, desempeño escolar y datos socioeconómicos—, además de información de unas 1,100 escuelas, 953 directores y credenciales de 21 cuentas de consultores. Afirmó que los datos estaban accesibles sin autenticación.
Analistas que siguen el caso advirtieron que la mayoría de los afectados probablemente son menores de edad, y que sus datos de identidad, hogar y escuela pueden usarse para fraudes y extorsiones dirigidas a sus familias.
La afirmación no está verificada y llegó horas después de otra contra la plataforma Moodle del mismo ministerio. En septiembre, el grupo N0n se atribuyó un ataque a la dependencia, y en julio de 2025 se ofrecieron a la venta 287 mil documentos del ministerio con DNI, correos y domicilios.
La corrección para PHP2Shell ya existe, pero cada institución tiene que instalarla en todos sus servidores y, si estuvo expuesta, cambiar contraseñas y claves y revisar sus registros hacia atrás. Para el usuario común no hay nada que hacer en su teléfono o computadora: la falla vive en los servidores, no en los dispositivos.
Con información de Milenio, CISA, Breachsense, Halcyon, SOC Prime y ransomware.live.
También lee: Auditoría descarta hackeo al Poder Judicial, pero no filtración

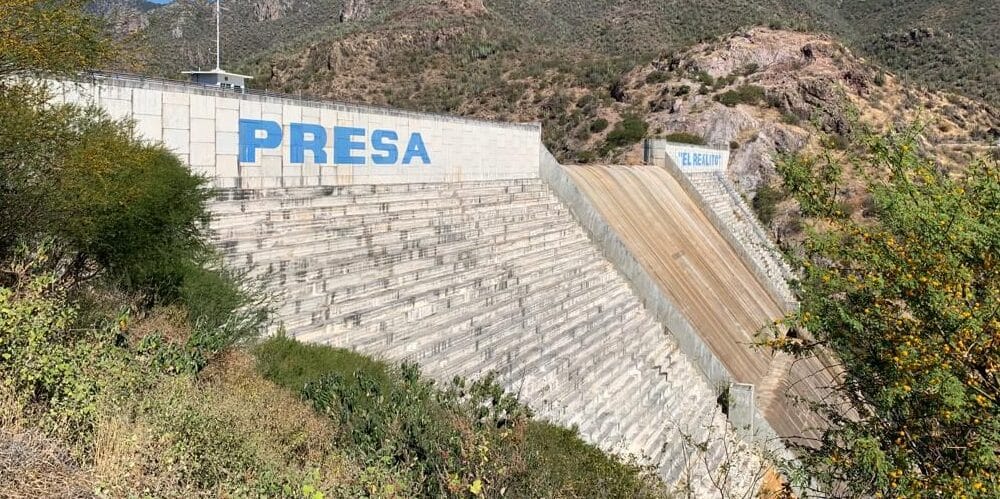
La CEA dijo que busca cobrar con los mecanismos del contrato, mientras el Estado paga unos 6 millones al mes
Por: Redacción
La operadora de El Realito tiene adeudos por unos 200 millones de pesos por incumplimientos del contrato, que están en controversia, dijo Pascual Martínez Sánchez, titular de la Comisión Estatal del Agua (CEA).
Explicó que cada vez que hay una falla se aplican multas y esa parte se resta a la empresa en el pago: «nosotros le restamos y no se le paga esa parte».
Dijo que, conforme al contrato, el Gobierno del Estado paga alrededor de 6 millones de pesos al mes por el servicio. Cuando el sistema funciona, otra tarifa depende de la cantidad de agua que llega a la capital.
Sobre los 200 millones, dijo que la CEA busca «el mecanismo propio del contrato» para cobrarlos, pues es dinero que la empresa tendría que pagar. Agregó que la CEA trabaja en un diagnóstico que incluye parte del sistema administrativo del contrato.
La concesión federal del agua está a nombre del Gobierno del Estado. Una administración anterior delegó la operación en una empresa española mediante contrato, explicó en septiembre Darío Fernando González Castillo, director de la Comisión Nacional del Agua (Conagua) en San Luis Potosí, dependencia que acompaña jurídicamente a la CEA para explorar una rescisión o una mediación.
En septiembre se dio a conocer que Banobras y Conagua analizan rescindir el contrato. El acueducto acumula 76 fallas desde 2021, que suman 295 días sin agua a la zona metropolitana, según el Sistema Intermunicipal de Agua Potable y Alcantarillado (Interapas).
También lee: Interapas no paga saneamiento desde 2018, dijo titular de la CEA
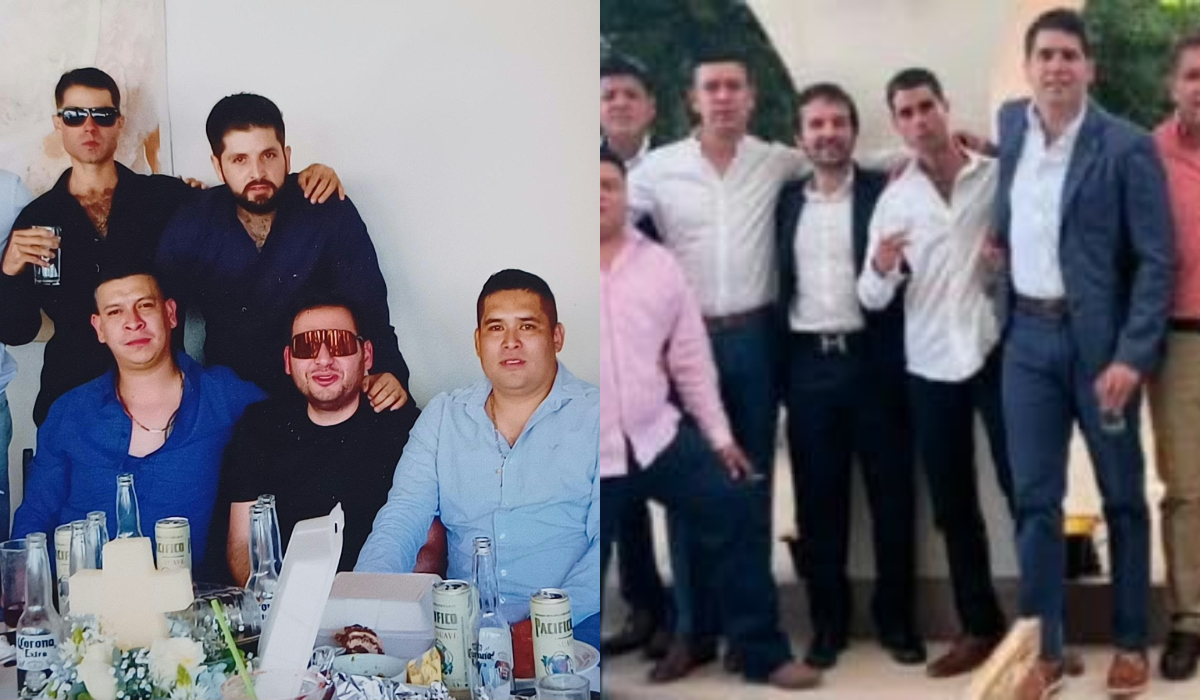
Imágenes de distintas convivencias y un video difundido en 2024 por el propio exaspirante a la gubernatura documentan la presencia de Juan de Jesús Salazar en su entorno social; las revelaciones surgen en medio de investigaciones y señalamientos sobre contratos millonarios con Pemex y una presunta red de facturación irregular
Por: Jorge Saldaña
La reciente detención de Juan de Jesús Salazar, alias “Wiwa”, señalado por las autoridades como presunto líder criminal en la Huasteca potosina y buscado por homicidio calificado, ha puesto bajo escrutinio sus relaciones sociales con el empresario Gerardo Sánchez Zumaya, quien hasta septiembre pasado aspiraba a la gubernatura de San Luis Potosí.
Fotografías de distintas convivencias muestran encuentros entre Salazar y personas del entorno empresarial y político de Sánchez Zumaya. Entre las imágenes difundidas destaca una en la que el ahora detenido aparece abrazado con el diputado federal panista David Azuara Zúñiga.
Los registros gráficos adquieren relevancia tras la captura de Salazar, de 35 años, a quien las autoridades estatales atribuyen presuntas actividades delictivas en la región Huasteca y quien, según información de inteligencia, se desenvolvía públicamente bajo un perfil empresarial.
La presencia de “Wiwa” en estas reuniones no se limita a un solo evento. Existen fotografías correspondientes a diferentes convivencias y un video específico de una celebración familiar difundido desde las redes sociales del propio Sánchez Zumaya.
Uno de esos registros corresponde a la ostentosa boda de Eduardo Isaac Sánchez Zúñiga, medio hermano de Gerardo Sánchez Zumaya, celebrada en abril de 2024 en la Antigua Nave Lewis del Parque Fundidora, en Monterrey.
En el video de la fiesta, difundido por el propio exaspirante a la gubernatura, aparece Salazar entre los asistentes. La celebración alcanzó notoriedad por las presentaciones de agrupaciones y artistas como Gerardo Ortiz, Gabito Ballesteros, Los Recoditos y La Sonora Dinamita.
Contratos millonarios, factureras y cuentas bloqueadas
La difusión de las fotografías ocurre cuando Gerardo Sánchez Zumaya enfrenta cuestionamientos por sus relaciones empresariales y financieras, particularmente por operaciones relacionadas con Petróleos Mexicanos (Pemex) y empresas señaladas en investigaciones periodísticas por presuntas irregularidades de facturación.
En noviembre de 2024, una investigación de Reforma dio a conocer señalamientos sobre operaciones y transacciones por más de 15 mil millones de pesos entre 2022 y 2024 en una presunta red de empresas relacionadas con el sector petrolero y vinculadas con el empresario potosino.
Más recientemente, otra investigación del mismo diario reveló que Pemex y el Instituto Mexicano del Petróleo pagaron durante 2025 facturas superiores a 2 mil 800 millones de pesos a empresas señaladas como parte de una red relacionada con Sánchez Zumaya.
Entre las compañías mencionadas en esos reportes figuran Grupo Mineral & Logistic, Safnat y Diazol, cuyas operaciones, domicilios fiscales y movimientos financieros han sido objeto de cuestionamientos.
Los señalamientos alcanzan también a familiares y personas relacionadas con el entramado empresarial investigado, entre ellos al novio de la boda del 2024, medio hermano del ex aspirante y socio de Mineral & Logistic que inyectó un aumento de capital por 400 millones de pesos sin explicar su procedencia.
En paralelo, empresas y particulares vinculados con esa presunta red han promovido recursos judiciales contra el bloqueo de cuentas bancarias dispuesto por la Unidad de Inteligencia Financiera (UIF).
El dirigente nacional del Partido del Trabajo, Alberto Anaya
Sánchez Zumaya anunció el 24 de septiembre su retiro de las aspiraciones a la gubernatura de San Luis Potosí, luego de buscar espacios políticos en Morena y el PT atribuyendo su retiro a la atención a “motivos familiares”.
Aunque las investigaciones periodísticas han documentado las presuntas irregularidades, hasta ahora no existe una sentencia judicial conocida que acredite responsabilidad penal de Gerardo Sánchez Zumaya aunque al mismo tiempo se sabe que salió del país.
Los Azuara Zúñiga
La aparición del diputado federal David Azuara Zúñiga en una fotografía junto a Salazar amplía la dimensión política de los encuentros documentados.
En esa imagen, el legislador panista aparece abrazado con quien posteriormente fue detenido y señalado como presunto líder criminal en la Huasteca potosina.
La fotografía no constituye evidencia de participación del diputado en actividades delictivas, sin embargo, sí demuestran la relación estrecha entre Salazar, GSZ, círculos empresariales y políticos panistas de SLP.
La captura que volvió relevantes las fotografías
Juan de Jesús Salazar fue detenido en San Luis Potosí después de una serie de hechos violentos registrados en Tanquián de Escobedo, incluidos enfrentamientos ocurridos entre la noche del 17 y la madrugada del 18 de octubre, tras el asesinato de un elemento federal.
El titular de la Secretaría de Seguridad y Protección Ciudadana estatal, Jesús Juárez Hernández, informó que, de acuerdo con información de inteligencia, Salazar presuntamente había llegado desde Veracruz para involucrarse en actividades delictivas en la región.
Las autoridades señalaron que era buscado por homicidio calificado y que mantenía una apariencia empresarial en su vida pública.
Por su parte, el gobernador Ricardo Gallardo Cardona advirtió que algunos presuntos líderes criminales buscan integrarse a la sociedad potosina presentándose como empresarios, instalándose en zonas residenciales de alta plusvalía y participando en círculos sociales de alto perfil.
La captura de “Wiwa” y las fotografías de sus encuentros con Sánchez Zumaya y Azuara Zúñiga plantean nuevas preguntas sobre las relaciones sociales del detenido.
La documentación gráfica coloca esas relaciones en el centro de la atención pública, mientras continúan los cuestionamientos sobre las operaciones financieras de las empresas vinculadas con Sánchez Zumaya y el alcance de las investigaciones correspondientes.
También lee: Enfrentamientos armados en Tanquián; mencionan a grupo ligado a Sánchez Zumaya
-
 Destacadas2 años ago
Con 4 meses trabajando, jefa de control de abasto del IMSS se va de vacaciones a Jerusalén, echando mentiras
-
 Ciudad4 años ago
¿Cuándo abrirá The Park en SLP y qué tiendas tendrá?
-
 Ciudad5 años ago
Tornillo Vázquez, la joven estrella del rap potosino
-
 Destacadas5 años ago
“SLP pasaría a semáforo rojo este viernes”: Andreu Comas
-
 Ciudad4 años ago
Crudo, el club secreto oculto en el Centro Histórico de SLP
-
 Estado3 años ago
A partir de enero de 2024 ya no se cobrarán estacionamientos de centros comerciales
-
 #4 Tiempos4 años ago
La disputa por el triángulo dorado de SLP | Columna de Luis Moreno
-
 Destacadas4 años ago
SLP podría volver en enero a clases online