
Destacadas
“Será caótico”: alertan ataques contra servidores PHP sin actualizar en México

EN FA Lo esencial de esta nota, sin sustituir al periodista.Abrir resumenCerrar resumen
Al menos 8,600 servicios web en México funcionan con versiones de PHP que ya no recibirán corrección, entre ellos sistemas de la SEP y Gobernación, mientras la falla PHP2Shell ya se explota activamente.
En la misma ola, el grupo Krybit publicó a Grupo Euro, de San Luis Potosí según publicaciones de ciberseguridad, en su sitio de filtraciones, y en Argentina un actor ofrece datos de 172 mil estudiantes.
Entre los sistemas sin corrección hay uno de la SEP que funciona con PHP de 2004
Por: Redacción
Al menos 8,600 servicios web en México funcionan con versiones de PHP que ya no recibirán ninguna corrección de seguridad, en plena ola de ataques por PHP2Shell, la falla que el 26 de octubre la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) confirmó como explotada activamente.
El conteo, hecho con el buscador Shodan el 22 de octubre y publicado por Ignacio Gómez Villaseñor en una columna invitada de Milenio, ubica entre esos sistemas uno de la Secretaría de Educación Pública (SEP) que corre con PHP 4.3, de 2004, y otro de la Secretaría de Gobernación (Segob) con PHP 5.2, de 2007. Ninguna de las dos versiones recibe actualizaciones desde hace más de 15 años.
De 39,661 servicios con PHP detectados en el país, cerca de uno de cada cinco usa una versión sin parche posible. Al filtrar solo dominios gob.mx aparecieron 550 servicios de gobierno; de una muestra de 20 revisados uno por uno, 19 eran vulnerables.
Qué es PHP2Shell
PHP es el lenguaje de programación con el que funcionan WordPress, tiendas en línea y buena parte de los portales de gobierno. Según W3Techs, lo usa el 70.2% de los sitios web cuyo lenguaje se conoce.
Las fallas CVE-2026-109618 y CVE-2026-109619, apodadas PHP2Shell, están en el propio PHP y no en una página en particular. Basta con que el servidor acepte recibir archivos, como viene configurado de fábrica, para que un atacante pueda tomar el control del equipo sin usuario ni contraseña. El equipo de PHP las calificó con 9.2 de 10 en gravedad.
La falla también permite leer fragmentos de la memoria del servidor, donde se guardan contraseñas, claves de acceso y certificados. Actualizar cierra la puerta, pero no recupera lo que ya pudo salir.
Cinco días de octubre
Amazon registró el primer intento de ataque el 17 de octubre, cuatro días antes de que la falla fuera pública. El 20 se filtraron los detalles y PHP tuvo que adelantar su corrección, que publicó el 21 de octubre a las 8:00, hora del centro de México, para las versiones 8.2 a 8.5.
Ese mismo día, la Agencia de Seguridad Nacional (NSA) y la CISA pidieron parchar o desconectar los servidores de inmediato. En Países Bajos, ministerios, hospitales y medios apagaron sus sitios por precaución.
El 24 de octubre, un investigador de Perplexity confirmó la ejecución remota de código en servidores trampa. El 26, la CISA agregó ambas fallas a su catálogo de vulnerabilidades explotadas y dio plazo al 29 de octubre para que las agencias federales de Estados Unidos las corrijan. La firma Censys estimó más de 32.5 millones de servicios PHP en el mundo con versiones afectadas.
Una tercera falla, sin parche
El 23 de octubre, PHP divulgó una nueva vulnerabilidad, CVE-2026-115560, que también permite ejecutar código a distancia y que las actualizaciones del 21 no corrigen. Para esta no hay parche: PHP recomendó como medida temporal desactivar la función que reporta el avance de carga de archivos.
Al 26 de octubre no se había reportado su explotación, de acuerdo con la firma SOC Prime.
Gobierno y universidades, los más expuestos
La revisión publicada en Milenio encontró que la Secretaría de Relaciones Exteriores (SRE) tenía un servidor ya actualizado mientras otros de la misma dependencia seguían sin parche.
La institución con más servicios PHP del país es la Universidad Nacional Autónoma de México (UNAM), con 820. Entre todas las universidades públicas de la lista suman más de 1,800, con versiones sin soporte como la 7.0 y la 8.1.
Colombia hizo un ejercicio parecido: su equipo de respuesta, Colcert, contó 8,699 servicios con PHP expuestos. Según la misma columna, en México no hay registro de una alerta equivalente de la autoridad.
Víctor Ruiz, fundador de la firma de ciberseguridad SILIKN, advirtió a Milenio que vienen ataques “sumamente fuertes” contra quienes no actualicen. “Será caótico, te lo puedo asegurar”, dijo.
Ruiz señaló que estas fallas “no distinguen recursos presupuestales”, por lo que una secretaría estatal y un ayuntamiento pequeño quedan igual de expuestos, y que “la ausencia de alertas no descarta una intrusión”.
La firma Sansec concluyó el 22 de octubre que un ataque masivo es menos probable de lo previsto, porque requiere conocer bien el servidor. Las pruebas de ataque que circulan funcionan sobre todo contra servidores Apache con PHP 8, el tipo más común.
Una empresa potosina, en un sitio de filtraciones
El grupo de ransomware Krybit publicó el 26 de octubre a Grupo Euro (grupoeuro.com.mx) en su sitio de filtraciones, según el rastreador Breachsense, que la clasifica en el sector energía. De acuerdo con publicaciones especializadas en ciberseguridad difundidas en redes sociales, se trata del grupo potosino de las gasolineras Gasomax, Importadora Euro y franquicias de Burger King.
El portal ransomware.live contabiliza 331 contraseñas expuestas vinculadas a la empresa, 70 de ellas críticas, y cita a la firma Hudson Rock, que registra a un empleado y cuatro usuarios infectados con programas que roban credenciales. Krybit se atribuye el ataque sin que hasta ahora la empresa lo haya confirmado, y no hay evidencia pública de que el caso esté ligado a PHP2Shell.
Krybit opera desde marzo de 2026 con un esquema de doble extorsión: roba información, cifra los archivos y amenaza con publicar los datos si no se paga. Sus exigencias van de 40 mil a 100 mil dólares, según la firma Halcyon. Breachsense le cuenta 165 víctimas, nueve de ellas en México.
En agosto, el Supremo Tribunal de Justicia del Estado (STJE) descartó un hackeo a sus sistemas tras la difusión en redes de información del Poder Judicial. En septiembre, la magistrada presidenta Lourdes Anahí Zarazúa Martínez dijo que la auditoría externa apuntaba más a una filtración que a una intrusión.
Argentina: datos de 172 mil estudiantes
Un actor en un foro de la dark web publicó muestras de una base de datos que dice provenir del Sistema Integral de Información Digital Educativa (SINIDE), del Ministerio de Educación de Argentina, con registros de unos 172 mil estudiantes.
Según el actor, cada registro tiene más de 80 campos —nombre, número de Documento Nacional de Identidad (DNI), domicilio, desempeño escolar y datos socioeconómicos—, además de información de unas 1,100 escuelas, 953 directores y credenciales de 21 cuentas de consultores. Afirmó que los datos estaban accesibles sin autenticación.
Analistas que siguen el caso advirtieron que la mayoría de los afectados probablemente son menores de edad, y que sus datos de identidad, hogar y escuela pueden usarse para fraudes y extorsiones dirigidas a sus familias.
La afirmación no está verificada y llegó horas después de otra contra la plataforma Moodle del mismo ministerio. En septiembre, el grupo N0n se atribuyó un ataque a la dependencia, y en julio de 2025 se ofrecieron a la venta 287 mil documentos del ministerio con DNI, correos y domicilios.
La corrección para PHP2Shell ya existe, pero cada institución tiene que instalarla en todos sus servidores y, si estuvo expuesta, cambiar contraseñas y claves y revisar sus registros hacia atrás. Para el usuario común no hay nada que hacer en su teléfono o computadora: la falla vive en los servidores, no en los dispositivos.
Con información de Milenio, CISA, Breachsense, Halcyon, SOC Prime y ransomware.live.
También lee: Auditoría descarta hackeo al Poder Judicial, pero no filtración

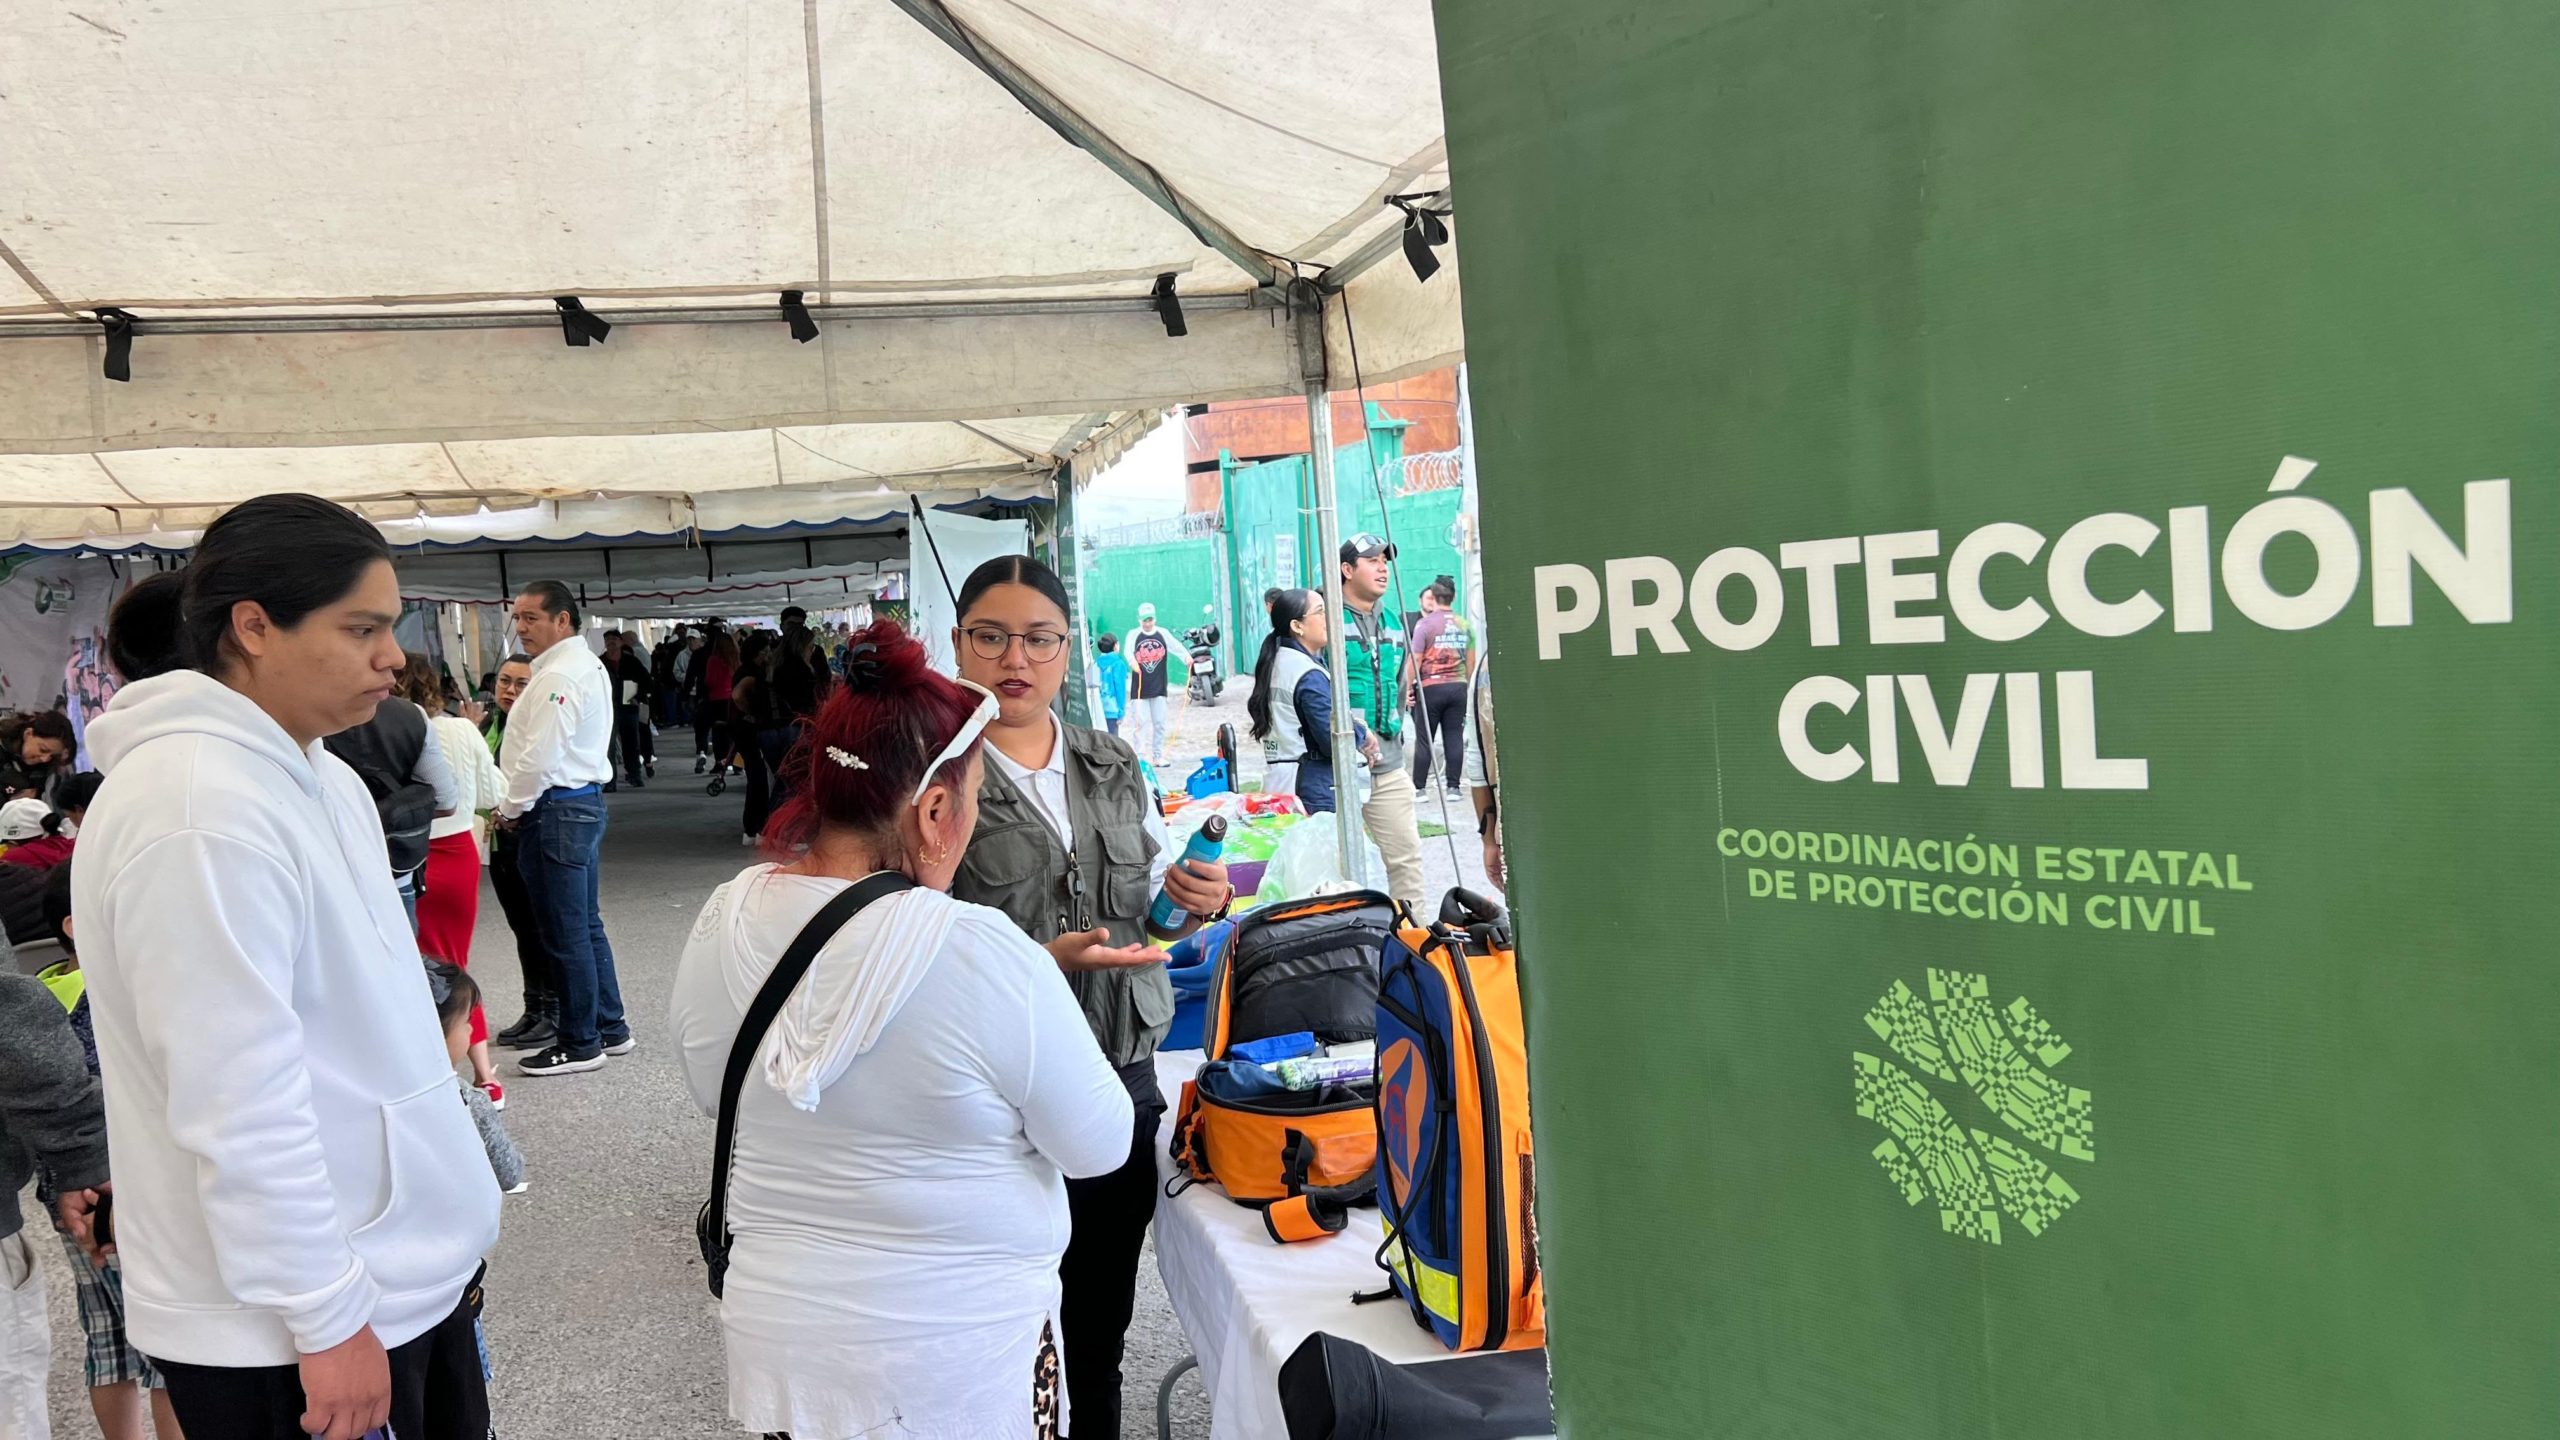
Debe contener suministros para que una familia sea autosuficiente durante 72 horas
Por: Redacción
La Coordinación Estatal de Protección Civil (CEPC) promueve el uso de la mochila de emergencia como herramienta de autoprotección familiar ante sismos, inundaciones, incendios y otras situaciones de riesgo. Lo hace a través del programa “El Gober en tu Casa”, en el que personal operativo acude a las colonias para orientar a personas de todas las edades.
El objetivo es que las familias cuenten con suministros que les permitan mantener una autonomía de 72 horas mientras llega la ayuda.
La dependencia recomienda que la mochila contenga agua potable, dos litros por persona; alimentos no perecederos y energéticos; botiquín de primeros auxilios
La CEPC exhortó a la ciudadanía a preparar su mochila, colocarla en un lugar de fácil acceso, revisar su contenido cada seis meses y compartir estas recomendaciones para que más familias estén preparadas ante posibles contingencias.
También lee: López Torres acusa violencia política de Sara Rocha en tribuna
Las 59 alcaldías concentran seis de cada diez pesos del gasto que cada partido puede ejercer
Por: Redacción
Cada partido político podrá gastar hasta 282.9 millones de pesos en precampañas y campañas de la elección de 2027 en San Luis Potosí si postula candidaturas a la gubernatura, a las 15 diputaciones locales de mayoría relativa y a los 59 ayuntamientos.
Los montos son los topes de gasto que aprobó el Consejo Estatal Electoral y de Participación Ciudadana (Ceepac) al iniciar formalmente el proceso electoral 2026-2027, el 15 de noviembre. La jornada electoral será el domingo 6 de junio de 2027.
Para la gubernatura, cada partido podrá ejercer hasta 7.3 millones de pesos en precampaña y 44.4 millones en campaña, un total de 51.7 millones. El gasto permitido en campaña es seis veces el de la precampaña.
En las diputaciones locales, el tope es igual para los 15 distritos: 444 mil 921 pesos en precampaña y 3.55 millones en campaña por cada uno, casi 4 millones en total por distrito.
Los 59 ayuntamientos tienen un tope conjunto de 18.2 millones de pesos
La cuenta completa depende de cuántas diputaciones se sumen. Un partido que compitiera por la gubernatura, los 59 ayuntamientos y un solo distrito tendría un tope de 226.9 millones de pesos. Las 14 diputaciones restantes agregan casi 56 millones.
Con planilla completa, el total por partido se reparte en 32.2 millones de pesos para precampañas y 250.6 millones para campañas.
Los gastos de precampaña y campaña los fiscaliza el Instituto Nacional Electoral (INE). Rebasar el tope de gasto de campaña en más de 5 por ciento del monto autorizado es causal de nulidad de la elección, conforme al artículo 41 de la Constitución federal, cuando la diferencia entre el primero y el segundo lugar es menor a 5 por ciento.
También lee: Ceepac sin certeza de si alcanzará el presupuesto para 2027
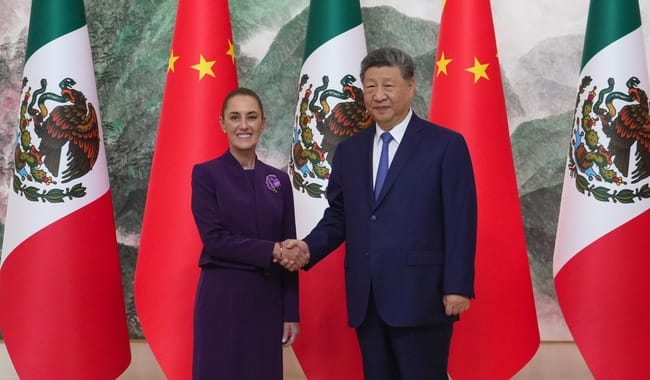
México fortalece sus relaciones comerciales con Canadá y China, mientras se prepara un encuentro con Donald Trump
Por: Roberto Mendoza
Claudia Sheinbaum, presidenta de México, sostuvo este martes una reunión bilateral con Mark Carney, primer ministro de Canadá, en Shenzhen, China, donde ambos destacaron los avances del Plan de Acción México-Canadá y la importancia de mantener la cooperación comercial ante la revisión del T-MEC.
En una declaración conjunta, Carney informó que se han concretado 120 iniciativas del plan bilateral y que el comercio entre ambos países aumentó 18 por ciento durante 2026 y 60 por ciento en los últimos cinco años. Sheinbaum calificó de extraordinaria la relación entre ambas naciones y confirmó que sus gobiernos continúan trabajando en los asuntos relacionados con el tratado comercial con Estados Unidos.
Previamente, la mandataria mexicana se reunió con Xi Jinping, presidente de China, con quien alcanzó entendimientos para ampliar la cooperación en ciencia, tecnología, inteligencia artificial, agricultura, salud, infraestructura y energías limpias.
Sheinbaum propuso incrementar las exportaciones mexicanas de productos como aguacate y tequila, desarrollar proyectos de hospitales inteligentes y fortalecer la colaboración ferroviaria, incluida la fabricación de trenes para la ruta México-Pachuca. Ambos gobiernos darán seguimiento a los acuerdos de cooperación, cuyos compromisos específicos todavía no han sido detallados oficialmente.
En el terreno de la relación con Estados Unidos, Sheinbaum confirmó que el próximo miércoles 18 de noviembre
La mandataria explicó que se trataría prácticamente de un saludo bilateral y no de una reunión formal de trabajo. El acercamiento ocurrirá mientras México busca mantener sus relaciones comerciales con China y Canadá sin comprometer sus negociaciones con Washington sobre el T-MEC.
La presidenta continuará sus actividades en Shenzhen durante el miércoles 18 y jueves 19, cuando participará en la reunión formal de líderes económicos de APEC, organismo integrado por 21 economías. Su agenda contempla encuentros con representantes de Australia, Vietnam y Singapur, además de posibles conversaciones con Kristalina Georgieva, directora gerente del Fondo Monetario Internacional.
Sheinbaum, quien presentó el Plan México ante más de mil empresarios internacionales, tiene previsto regresar al país el viernes 20 de noviembre. Shenzhen se encuentra 14 horas adelante de la Ciudad de México.
Lee también: Avanza posibilidad de acuerdo comercial entre México y EU: Sheinbaum
-
 Destacadas3 años ago
Con 4 meses trabajando, jefa de control de abasto del IMSS se va de vacaciones a Jerusalén, echando mentiras
-
 Ciudad4 años ago
¿Cuándo abrirá The Park en SLP y qué tiendas tendrá?
-
 Ciudad5 años ago
Tornillo Vázquez, la joven estrella del rap potosino
-
 Destacadas5 años ago
“SLP pasaría a semáforo rojo este viernes”: Andreu Comas
-
 Ciudad4 años ago
Crudo, el club secreto oculto en el Centro Histórico de SLP
-
 Estado3 años ago
A partir de enero de 2024 ya no se cobrarán estacionamientos de centros comerciales
-
 #4 Tiempos4 años ago
La disputa por el triángulo dorado de SLP | Columna de Luis Moreno
-
 Destacadas4 años ago
SLP podría volver en enero a clases online