
México
Exitosa gira de Sheinbaum en cuatro estados del país


Este fin de semana, la presidenta de México visitó los estados de Morelos, Tamaulipas, Zacatecas y Aguascalientes
Por: Redacción
Del jueves 10 al domingo 13 de abril, la Presidenta de México, Claudia Sheinbaum Pardo realizó una intensa y exitosa gira por Morelos, Tamaulipas, Zacatecas y Aguascalientes donde se reunió con cientos de mexicanos y mexicanas de diferentes municipios.
En Ayala, Morelos, durante el 106 aniversario luctuoso de Emiliano Zapata destacó que la meta de su gobierno para el 2023 es que 150 mil mujeres sean reconocidas como ejidatarias merecedoras de los derechos de sus tierras. Su visita fue la primera de carácter presidencial tras 30 años.
En Tamaulipas, visitó Reynosa donde recorrió a pie las colonias afectadas por las recientes inundaciones donde garantizó que el Gobierno de México apoyará a quienes más lo necesiten. Por su parte, en Matamoros dio inicio a la construcción de 48 mil viviendas e inició la entrega de 2 mil 800 escrituras por parte del Infonavit, además durante su recorrido también supervisó el desarrollo del nuevo puerto del municipio y del nuevo gasoducto del Centro Nacional de Control del Gas Natural (Cenagas).
En Zacatecas, la Jefa del Ejecutivo Federal, estuvo en Pánuco y en Guadalupe donde anunció acciones prioritarias para la entidad desde apoyos para productores de frijol así como la construcción de 20 mil viviendas y del Hospital Regional de Guadalupe.
En Aguascalientes, desde el municipio de Rincón de Ramos, dio banderazo de salida a la construcción de 7 mil 450 viviendas.
También lee: Estrategia Nacional de Seguridad ha reducido 12 homicidios diarios: Sheinbaum







Entre los sistemas sin corrección hay uno de la SEP que funciona con PHP de 2004
Por: Redacción
Al menos 8,600 servicios web en México funcionan con versiones de PHP que ya no recibirán ninguna corrección de seguridad, en plena ola de ataques por PHP2Shell, la falla que el 26 de octubre la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) confirmó como explotada activamente.
El conteo, hecho con el buscador Shodan el 22 de octubre y publicado por Ignacio Gómez Villaseñor en una columna invitada de Milenio, ubica entre esos sistemas uno de la Secretaría de Educación Pública (SEP) que corre con PHP 4.3, de 2004, y otro de la Secretaría de Gobernación (Segob) con PHP 5.2, de 2007. Ninguna de las dos versiones recibe actualizaciones desde hace más de 15 años.
De 39,661 servicios con PHP detectados en el país, cerca de uno de cada cinco usa una versión sin parche posible. Al filtrar solo dominios gob.mx aparecieron 550 servicios de gobierno; de una muestra de 20 revisados uno por uno, 19 eran vulnerables.
Qué es PHP2Shell
PHP es el lenguaje de programación con el que funcionan WordPress, tiendas en línea y buena parte de los portales de gobierno. Según W3Techs, lo usa el 70.2% de los sitios web cuyo lenguaje se conoce.
Las fallas CVE-2026-109618 y CVE-2026-109619, apodadas PHP2Shell, están en el propio PHP y no en una página en particular. Basta con que el servidor acepte recibir archivos, como viene configurado de fábrica, para que un atacante pueda tomar el control del equipo sin usuario ni contraseña. El equipo de PHP las calificó con 9.2 de 10 en gravedad.
La falla también permite leer fragmentos de la memoria del servidor, donde se guardan contraseñas, claves de acceso y certificados. Actualizar cierra la puerta, pero no recupera lo que ya pudo salir.
Cinco días de octubre
Amazon registró el primer intento de ataque el 17 de octubre, cuatro días antes de que la falla fuera pública. El 20 se filtraron los detalles y PHP tuvo que adelantar su corrección, que publicó el 21 de octubre a las 8:00, hora del centro de México, para las versiones 8.2 a 8.5.
Ese mismo día, la Agencia de Seguridad Nacional (NSA) y la CISA pidieron parchar o desconectar los servidores de inmediato. En Países Bajos, ministerios, hospitales y medios apagaron sus sitios por precaución.
El 24 de octubre, un investigador de Perplexity confirmó la ejecución remota de código en servidores trampa. El 26, la CISA agregó ambas fallas a su catálogo de vulnerabilidades explotadas y dio plazo al 29 de octubre para que las agencias federales de Estados Unidos las corrijan. La firma Censys estimó más de 32.5 millones de servicios PHP en el mundo con versiones afectadas.
Una tercera falla, sin parche
El 23 de octubre, PHP divulgó una nueva vulnerabilidad, CVE-2026-115560, que también permite ejecutar código a distancia y que las actualizaciones del 21 no corrigen. Para esta no hay parche: PHP recomendó como medida temporal desactivar la función que reporta el avance de carga de archivos.
Al 26 de octubre no se había reportado su explotación, de acuerdo con la firma SOC Prime.
Gobierno y universidades, los más expuestos
La revisión publicada en Milenio encontró que la Secretaría de Relaciones Exteriores (SRE) tenía un servidor ya actualizado mientras otros de la misma dependencia seguían sin parche.
La institución con más servicios PHP del país es la Universidad Nacional Autónoma de México (UNAM), con 820. Entre todas las universidades públicas de la lista suman más de 1,800, con versiones sin soporte como la 7.0 y la 8.1.
Colombia hizo un ejercicio parecido: su equipo de respuesta, Colcert, contó 8,699 servicios con PHP expuestos. Según la misma columna, en México no hay registro de una alerta equivalente de la autoridad.
Víctor Ruiz, fundador de la firma de ciberseguridad SILIKN, advirtió a Milenio que vienen ataques “sumamente fuertes” contra quienes no actualicen. “Será caótico, te lo puedo asegurar”, dijo.
Ruiz señaló que estas fallas “no distinguen recursos presupuestales”, por lo que una secretaría estatal y un ayuntamiento pequeño quedan igual de expuestos, y que “la ausencia de alertas no descarta una intrusión”.
La firma Sansec concluyó el 22 de octubre que un ataque masivo es menos probable de lo previsto, porque requiere conocer bien el servidor. Las pruebas de ataque que circulan funcionan sobre todo contra servidores Apache con PHP 8, el tipo más común.
Una empresa potosina, en un sitio de filtraciones
El grupo de ransomware Krybit publicó el 26 de octubre a Grupo Euro (grupoeuro.com.mx) en su sitio de filtraciones, según el rastreador Breachsense, que la clasifica en el sector energía. De acuerdo con publicaciones especializadas en ciberseguridad difundidas en redes sociales, se trata del grupo potosino de las gasolineras Gasomax, Importadora Euro y franquicias de Burger King.
El portal ransomware.live contabiliza 331 contraseñas expuestas vinculadas a la empresa, 70 de ellas críticas, y cita a la firma Hudson Rock, que registra a un empleado y cuatro usuarios infectados con programas que roban credenciales. Krybit se atribuye el ataque sin que hasta ahora la empresa lo haya confirmado, y no hay evidencia pública de que el caso esté ligado a PHP2Shell.
Krybit opera desde marzo de 2026 con un esquema de doble extorsión: roba información, cifra los archivos y amenaza con publicar los datos si no se paga. Sus exigencias van de 40 mil a 100 mil dólares, según la firma Halcyon. Breachsense le cuenta 165 víctimas, nueve de ellas en México.
En agosto, el Supremo Tribunal de Justicia del Estado (STJE) descartó un hackeo a sus sistemas tras la difusión en redes de información del Poder Judicial. En septiembre, la magistrada presidenta Lourdes Anahí Zarazúa Martínez dijo que la auditoría externa apuntaba más a una filtración que a una intrusión.
Argentina: datos de 172 mil estudiantes
Un actor en un foro de la dark web publicó muestras de una base de datos que dice provenir del Sistema Integral de Información Digital Educativa (SINIDE), del Ministerio de Educación de Argentina, con registros de unos 172 mil estudiantes.
Según el actor, cada registro tiene más de 80 campos —nombre, número de Documento Nacional de Identidad (DNI), domicilio, desempeño escolar y datos socioeconómicos—, además de información de unas 1,100 escuelas, 953 directores y credenciales de 21 cuentas de consultores. Afirmó que los datos estaban accesibles sin autenticación.
Analistas que siguen el caso advirtieron que la mayoría de los afectados probablemente son menores de edad, y que sus datos de identidad, hogar y escuela pueden usarse para fraudes y extorsiones dirigidas a sus familias.
La afirmación no está verificada y llegó horas después de otra contra la plataforma Moodle del mismo ministerio. En septiembre, el grupo N0n se atribuyó un ataque a la dependencia, y en julio de 2025 se ofrecieron a la venta 287 mil documentos del ministerio con DNI, correos y domicilios.
La corrección para PHP2Shell ya existe, pero cada institución tiene que instalarla en todos sus servidores y, si estuvo expuesta, cambiar contraseñas y claves y revisar sus registros hacia atrás. Para el usuario común no hay nada que hacer en su teléfono o computadora: la falla vive en los servidores, no en los dispositivos.
Con información de Milenio, CISA, Breachsense, Halcyon, SOC Prime y ransomware.live.
También lee: Auditoría descarta hackeo al Poder Judicial, pero no filtración

El aumento salarial de 8% beneficiará a 504 mil trabajadores activos y 367 mil jubilados
Por: Redacción
El director general del Instituto Mexicano del Seguro Social (IMSS), Zoé Robledo, presentó un plan de 12 acciones que se aplicarán en un plazo de 120 días para mejorar la atención médica y las condiciones laborales. Explicó que la estrategia surgió del diálogo directo con el personal, piso por piso, en cada hospital.
Durante la conferencia de la presidenta Claudia Sheinbaum Pardo en Palacio Nacional, el funcionario informó que se invertirán 11 mil 745 millones de pesos. Los recursos se obtendrán con nuevos esquemas de contratación de servicios que antes se adquirían de manera fragmentada, la compra directa de equipos de anestesia, un nuevo esquema de hemodiálisis, estrategias de diálogo con proveedores y la reducción de la subrogación de servicios.
Por instrucción de la presidenta, el IMSS retomó el diálogo con el Sindicato Nacional de Trabajadores del Seguro Social (SNTSS) para elevar el aumento salarial de 6.8 a 8%. El incremento se divide en 4% al salario tabular y 4% a la ayuda para renta, y fue aprobado por el Consejo Técnico del IMSS.
El aumento beneficiará a 504 mil 276 trabajadores activos a partir de este martes y a 367 mil 347 jubilados y pensionados a partir del 1 de noviembre. Es la tercera vez en 23 años que el incremento llega a 8%, y la segunda en 14 años que el tabular alcanza 4%.
Robledo precisó que el aumento de 6.8% representaba un gasto cercano a 20 mil millones de pesos. Elevarlo a 8% implica otros 5 mil 229 millones de pesos.
“Es un esfuerzo importante que estamos seguros seguirá contribuyendo al poder adquisitivo de nuestras trabajadoras y trabajadores”, señaló.
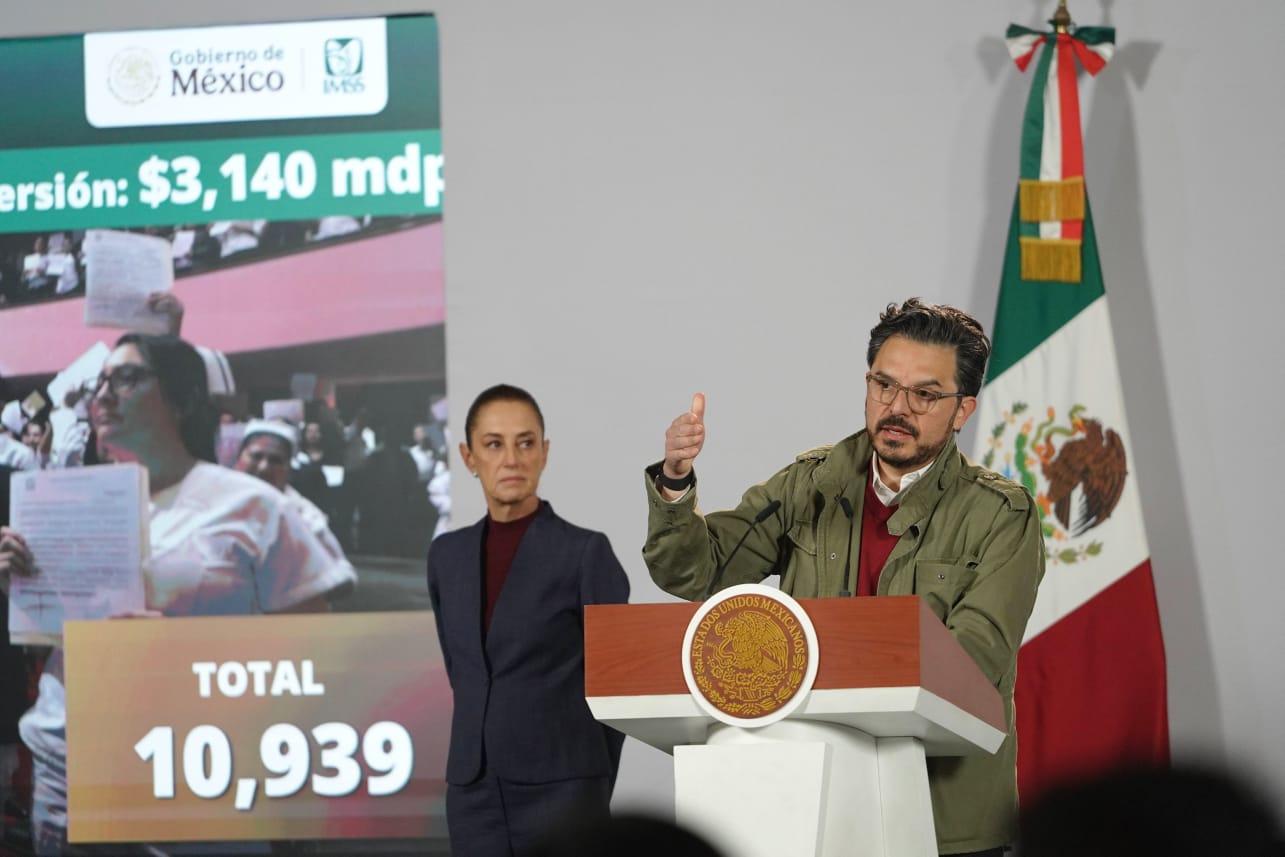
En los próximos 120 días se otorgará una plaza de base a 10 mil 939 trabajadores que hoy cubren guardias, vacaciones e incapacidades con contratos temporales, conocidos como 08. De ellos, 6 mil 363 son enfermeras y enfermeros, mil 439 son médicos y 673 son camilleros. También se incluirá a personal de higiene y limpieza, almacén, ventanilla, conservación y otras categorías, con una inversión de 3 mil 140 millones de pesos. Durante la pandemia, 7 mil 378 trabajadores se incorporaron al instituto bajo este esquema.
El IMSS contratará además a 2 mil 500 médicos especialistas. Actualmente cuenta con 51 mil 382 especialistas, 13 mil más que en 2018, y a partir del próximo año egresarán 10 mil médicos residentes. El 3 de noviembre se abrirá una convocatoria para plazas de difícil cobertura, con énfasis en Medicina Interna, Urgencias y Radiología, con una inversión de 800 millones de pesos.
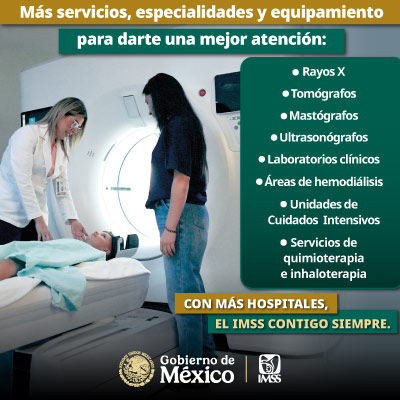
En equipamiento, el instituto comprará 100 equipos de alta tecnología: tres aceleradores lineales, cuatro equipos de resonancia magnética de tres teslas, 67 mastógrafos y 26 tomógrafos de 256 cortes. La adquisición se hará mediante compras directas a los fabricantes, diálogo estratégico y subastas subsecuentes de descuento.
También se adquirirán 2 mil 917 equipos médicos: mil 81 máquinas de anestesia, 10 arcos en C, que son equipos de rayos X para obtener imágenes durante una operación, mil 806 monitores rodables y 20 equipos de ultrasonido. Además, se dará mantenimiento correctivo y preventivo a 4 mil 756 equipos.
A esto se suma la compra de mil 321 sillones clínicos reclinables para urgencias, 5 mil 851 camillas para urgencias y traslados, 6 mil 194 camas para hospitalización, mil 977 sillas de ruedas y 2 mil 673 sillas para regadera. La compra de camas es la segunda más grande de este tipo de insumos.
En infraestructura hospitalaria, se modernizarán 458 sistemas de aire acondicionado en 153 hospitales para mejorar las instalaciones y contribuir al control de infecciones. También se renovarán 144 equipos de casas de máquinas, entre ellos motobombas, calderas, tanques de agua caliente e hidroneumáticos. Además, se sustituirán 63 elevadores, que se suman a los 347 renovados en la presente administración.
Otra de las acciones es la digitalización de la receta colectiva, que permitirá que 7 mil 36 enfermeras dejen de llenar formatos a mano y dediquen más tiempo a los pacientes. Para ello se instalarán mil 900 equipos de cómputo que mostrarán en tiempo real qué insumos se solicitaron, surtieron y entregaron en cada servicio hospitalario.
El IMSS impulsará un esquema de almacenes modernos y distribución de última milla para garantizar el abasto de medicamentos. Los derechohabientes podrán reportar faltantes en la plataforma recetacompleta.gob.mx o en la línea 800 953 22 18.
Para reducir los tiempos de espera, el instituto realizará 31 mil 700 cirugías adicionales durante las noches y los fines de semana. Incluyen intervenciones de cataratas, vesícula, rodilla, hernia, matriz, cadera y mama.
Con la agenda digital, las citas de especialidad se mantendrán abiertas en noviembre y diciembre, periodo en el que antes se suspendían. Esto permitirá programar cerca de 60 mil consultas adicionales que de otro modo se habrían diferido hasta enero.
Finalmente, se instalarán 48 módulos de Trato Digno en las áreas de urgencias para orientar y acompañar a pacientes y familiares. También se incorporará información sobre el estado de los pacientes en la aplicación IMSS Digital y se reforzará la conectividad en las salas de espera.
También lee: Evidencia exhibe a Sánchez Zumaya y David Azuara con la “Wiwa”

Estas acciones se suman a los 37 hospitales inaugurados en los últimos dos años para el fortalecimiento de las instituciones de salud
Por: Redacción
Claudia Sheinbaum Pardo, anunció la implementación de un programa emergente de 12 acciones que se implementarán en 120 días en el Instituto Mexicano del Seguro Social (IMSS) con el objetivo de mejorar la atención a derechohabientes y las condiciones para todas y todos los trabajadores.
“Tiene que ver con el aumento salarial, la contratación, compra de equipos, que ya se venía haciendo, pero se va a fortalecer. Son 12 puntos, 12 acciones muy concretas, que el objetivo es que se lleven a cabo en los próximos 120 días”, puntualizó en la conferencia matutina: “Las mañaneras del pueblo”.
Resaltó que estas acciones se suman a los 37 hospitales que han sido inaugurados en los últimos dos años para el fortalecimiento de las tres instituciones de salud y a la contratación de personal que ya se realiza, con la meta de que tanto el personal, como el derechohabiente vean las mejoras que se realizan en el servicio.
El director general del IMSS, Zoé Robledo Aburto, detalló que los 12 puntos que serán implementados representan una inversión de 11 mil 745 millones de pesos (mdp), que se lograrán con nuevos esquemas de contratación, optimización de espacios, eliminación de subrogación de servicios y digitalización.
-
 Destacadas2 años ago
Con 4 meses trabajando, jefa de control de abasto del IMSS se va de vacaciones a Jerusalén, echando mentiras
-
 Ciudad4 años ago
¿Cuándo abrirá The Park en SLP y qué tiendas tendrá?
-
 Ciudad5 años ago
Tornillo Vázquez, la joven estrella del rap potosino
-
 Destacadas5 años ago
“SLP pasaría a semáforo rojo este viernes”: Andreu Comas
-
 Ciudad4 años ago
Crudo, el club secreto oculto en el Centro Histórico de SLP
-
 Estado3 años ago
A partir de enero de 2024 ya no se cobrarán estacionamientos de centros comerciales
-
 #4 Tiempos4 años ago
La disputa por el triángulo dorado de SLP | Columna de Luis Moreno
-
 Destacadas4 años ago
SLP podría volver en enero a clases online